Síguenos

PORTADA OFFICIAL PRESS

COMUNICADO| El CNI alerta de un ataque masivo de virus informáticos a empresas e instituciones

Publicado

en

El Centro Criptológico Nacional (CCN), la institución del Centro Nacional de Inteligencia (CNI) que se ocupa de la gestión de los ciberataques, ha lanzado este viernes una alerta en nivel «muy alto» en la que asegura que España está sufriendo un “ataque masivo de ransonware” que está afectando a “un elevado número de organizaciones españolas”.

Telefónica ha sido la primera gran empresa en saber que era una de las afectadas, pero el ataque ha afectado a otras grandes empresas como Vodafone, Correos e Iberdrola, organizaciones e instituciones públicas de todo el país.

El ataque «cifra todos sus archivos (de los ordenadores infectados) y los de las unidades de red a las que estén conectadas, e infectando al resto de sistemas Windows que haya en esa misma red» haciendo imposible su utilización si no se descifra. Según informan diversos medios, los ciberdelincuentes exigen 300 dólares en ‘bitcoins’ antes del 15 de mayo por equipo afectado y amenazan con borrar toda la información el día 19 si no reciben la cantidad reclamada.

COMUNICADO

Se ha alertado de un ataque masivo de ransomware que afecta a sistemas Windows, bloqueando el acceso a los archivos (tanto en sus discos duros como en las unidades de red a las que estén conectadas). La especial criticidad de esta campaña viene provocada por la explotación de la vulnerabilidad descrita en el boletín MS17-010 utilizando EternalBlue/DoublePulsar, que puede infectar al resto de sistemas Windows conectados en esa misma red que no estén debidamente actualizados. La infección de un solo equipo puede llegar a comprometer a toda la red corporativa.

El ransomware, una variante de WannaCry, infecta la máquina cifrando todos sus archivos y, utilizando la vulnerabilidad citada en el párrafo anterior que permite la ejecución de comandos remota a través de Samba (SMB) y se distribuye al resto de máquinas Windows que haya en esa misma red.

Los sistemas afectados que disponen de actualización de seguridad son:

Microsoft Windows Vista SP2
Windows Server 2008 SP2 y R2 SP1
Windows 7
Windows 8.1
Windows RT 8.1
Windows Server 2012 y R2
Windows 10
Windows Server 2016

Medidas de prevención y mitigación

El CCN-CERT recomienda lo siguiente:

  • Actualizar los sistemas a su última versión o parchear según informa el fabricante
  • Para los sistemas sin soporte o parche se recomienda aislar de la red o apagar según sea el caso.
  • Aislar la comunicación a los puertos 137 y 138 UDP y puertos 139 y 445 TCP en las redes de las organizaciones.
  • Descubrir qué sistemas, dentro de su red, pueden ser susceptibles de ser atacados a través de la vulnerabilidad de Windows, en cuyo caso, puedan ser aislados, actualizados y/o apagados.

El CCN-CERT dispone de un Informe de Medidas de seguridad contra el ransomware, en el que se incluyen pautas y recomendaciones generales y en el que se detallan los pasos del proceso de desinfección y las principales herramientas de recuperación de los archivos, en este tipo de ataques.

Tal y como se indica en el informe de amenazas sobre ransomware, efectuar el pago por el rescate del equipo no garantiza que los atacantes envíen la utilidad y/o contraseña de descifrado, sólo premia su campaña y les motiva a seguir distribuyendo masivamente este tipo de código dañino.

En el caso de haberse visto afectados por esta campaña y no dispusieran de copias de seguridad, se recomienda conservar los ficheros que hubieran sido cifrados por la muestra de ransomware antes de desinfectar la máquina, ya que no es descartable que en un futuro apareciera una herramienta que permitiera descifrar los documentos que se hubieran visto afectados.


Advertisement
Click para comentar

Tienes que estar registrado para comentar Acceder

Deja un comentario

Este sitio usa Akismet para reducir el spam. Aprende cómo se procesan los datos de tus comentarios.

PORTADA OFFICIAL PRESS

Un menor marroquí de 17 años recorre más de 100 kilómetros escondido en el eje del autobús del Valladolid

Publicado

en

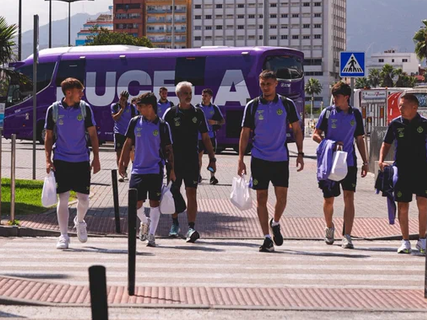
Un menor de nacionalidad marroquí y 17 años consiguió esconderse en los bajos del autobús del Real Valladolid para intentar salir de Ceuta y llegar a la península. El joven permaneció aproximadamente una hora y recorrió más de 100 kilómetros oculto en la zona del eje de las ruedas del vehículo.

El incidente se produjo durante el viaje de regreso del conjunto vallisoletano después del partido disputado en la ciudad autónoma ante el Ceuta, correspondiente a la sexta jornada de LaLiga Hypermotion y que terminó con empate 1-1.

El autobús había abandonado Ceuta y se dirigía hacia Valladolid después de cruzar en ferry hasta la península.

Los jugadores escucharon los gritos de auxilio

La expedición del Real Valladolid se dio cuenta de que algo no iba bien cuando, durante el trayecto, comenzó a escuchar gritos de “socorro” procedentes del autobús.

El vehículo circulaba ya por la zona de Jerez de la Frontera cuando el conductor decidió detenerse para comprobar qué estaba ocurriendo.

Al inspeccionar el autobús, los integrantes de la expedición encontraron al menor escondido en la zona inferior del vehículo.

Según la información facilitada sobre el suceso, el joven había conseguido introducirse en el autobús en el puerto de Ceuta con la intención de cruzar a la península.

Más de 100 kilómetros entre las ruedas del autobús

El menor habría permanecido durante más de una hora en una zona especialmente peligrosa del vehículo, expuesto al movimiento de las ruedas, las vibraciones y los distintos elementos mecánicos.

También tuvo que soportar elevadas temperaturas durante el trayecto.

El joven presentaba algunas magulladuras cuando fue localizado, aunque se encontraba fuera de peligro.

La situación, sin embargo, entrañaba un riesgo considerable debido al lugar en el que permaneció escondido durante el desplazamiento.

El autobús viajaba hacia Valladolid tras pasar por Algeciras

El Real Valladolid había viajado hasta Ceuta para disputar su partido de Liga Hypermotion y, una vez finalizado el encuentro, emprendió el regreso.

La expedición cruzó en ferry desde Ceuta hasta Algeciras, desde donde continuó por carretera hacia Valladolid.

El trayecto completo por carretera desde Algeciras hasta Valladolid ronda los 750 kilómetros.

El menor consiguió permanecer oculto durante parte del recorrido y no fue localizado antes de que el autobús abandonara el puerto.

Según la información difundida sobre el caso, los perros de la Guardia Civil que participaron en los controles no detectaron al joven antes de que el vehículo embarcara en el ferry.

Auxiliado por la expedición del Real Valladolid

Una vez localizado, los miembros de la expedición vallisoletana auxiliaron al menor.

El joven, de 17 años, presentaba algunas lesiones y magulladuras, pero no se encontraba en peligro tras ser descubierto.

El hallazgo se produjo después de que sus propios gritos de auxilio alertaran a los ocupantes del autobús, incluidos integrantes de la plantilla del Real Valladolid.

El episodio pone de manifiesto el elevado riesgo al que se expuso el menor al permanecer oculto en los bajos del vehículo durante el trayecto.


Continuar leyendo
OFFICIAL PRESS
Resumen de privacidad

Esta web utiliza cookies para que podamos ofrecerte la mejor experiencia de usuario posible. La información de las cookies se almacena en tu navegador y realiza funciones tales como reconocerte cuando vuelves a nuestra web o ayudar a nuestro equipo a comprender qué secciones de la web encuentras más interesantes y útiles.